ভোররাত। শহর তখনও ঘুমের ঘোরে। ঘড়ির কাঁটা চারটার ঘরে। ঠিক সেই সময়ই মহেশতলার গ্রিনফিল্ড সিটির একটি অভিজাত আবাসনে হানা দিল লালবাজারের সাইবার ক্রাইম থানা। নাম দেওয়া হয়েছিল— ‘অপারেশন আমেরিকা’।
হানার পরই সামনে আসে চাঞ্চল্যকর তথ্য। কলকাতার উপকণ্ঠে বসে দীর্ঘদিন ধরে চলছিল মার্কিন নাগরিকদের টার্গেট করে আন্তর্জাতিক সাইবার প্রতারণা। ধরা পড়ে এক বেআইনি কল সেন্টারের হদিস।

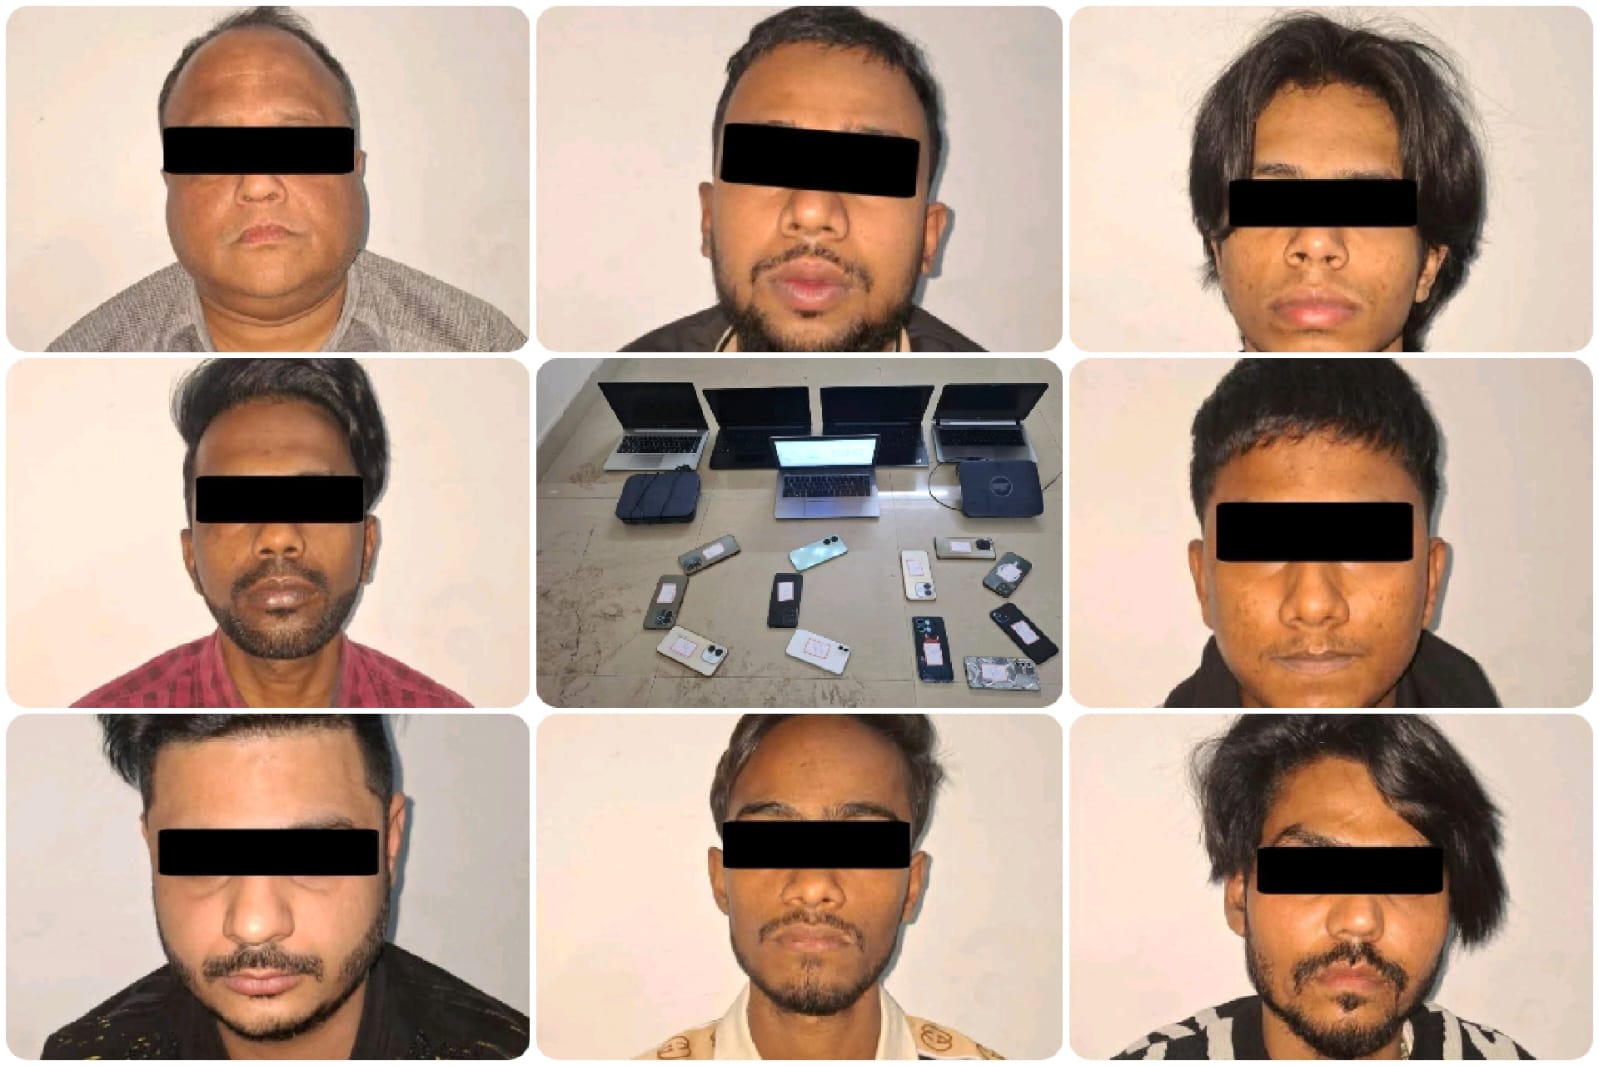
পুলিশ সূত্রে খবর, ধৃত ৮ জন—জুনায়েদ, সাকির, খুরশিদ-সহ আরও কয়েকজন—নিজেদের পরিচয় দিত মাইক্রোসফটের টেকনিক্যাল সাপোর্ট টিম হিসেবে। টার্গেট ছিল আমেরিকার সাধারণ মানুষ।
গুগল সার্চ ও সোশ্যাল মিডিয়ায় ছড়িয়ে দেওয়া হতো মাইক্রোসফটের ভুয়ো হেল্পলাইন নম্বর। সমস্যায় পড়ে কোনও মার্কিন নাগরিক সেই নম্বরে ফোন করলেই শুরু হত প্রতারণা। ‘টেকনিক্যাল সাপোর্ট’-এর নামে ভিক্টিমদের দিয়ে ডাউনলোড করানো হতো TeamViewer বা AnyDesk-এর মতো রিমোট অ্যাক্সেস অ্যাপ। একবার কম্পিউটারের নিয়ন্ত্রণ হাতে পেলেই ব্যাঙ্ক অ্যাকাউন্ট ফাঁকা করা ছিল সময়ের অপেক্ষা।
তদন্তে জানা গিয়েছে, ব্যাঙ্ক অফ আমেরিকা, ওয়েলস ফার্গোর মতো নামী মার্কিন ব্যাঙ্কের অ্যাকাউন্ট থেকেই টাকা সরানো হতো। সেই টাকা পাঠানো হত বিদেশি অ্যাকাউন্টে অথবা অ্যাপল গিফট কার্ডের মাধ্যমে।
অভিযুক্তদের ডেরা থেকে উদ্ধার হয়েছে
৫টি ল্যাপটপ
১২টি মোবাইল ফোন
২টি হাই-স্পিড ওয়াই-ফাই রাউটার
বিপুল পরিমাণ ডিজিটাল নথি ও ইলেকট্রনিক তথ্য
পুলিশ জানিয়েছে, নিজেদের পরিচয় আড়াল করতে অত্যাধুনিক VPN ব্যবহার করত অভিযুক্তরা। ভিক্টিমদের বিশ্বাস অর্জনের জন্য বানানো হতো মাইক্রোসফটের নকল লেটারহেড ও ভুয়ো ই-মেল ডকুমেন্টও।
গত ১ নভেম্বরের একটি পুরনো সাইবার প্রতারণা মামলার সূত্র ধরেই এই চক্রের সন্ধান মেলে। আগের ধৃতদের জেরা ও ডিজিটাল ফুটপ্রিন্ট ট্র্যাক করেই মহেশতলার এই গোপন আস্তানার হদিস পায় লালবাজার।
ধৃত ৮ জন বর্তমানে পুলিশি হেফাজতে। তদন্তকারীদের স্পষ্ট বার্তা—
সাইবার প্রতারণার বিরুদ্ধে অভিযান চলবে। দেশ হোক বা বিদেশ, সাধারণ মানুষের কষ্টার্জিত অর্থ লুট করলে রেয়াত নেই।